



 В США технічні збої навіть зачепили роботу аеропортів
Нова загадка. Хвиля технічних збоїв в США
Масштабні збої в роботі американських компаній поновили занепокоєння щодо вразливості інфраструктури США.
У листопаді Сполучені Штати та світову інфраструктуру сколихнула низка непов’язаних між собою технічних збоїв, що викликала широкий резонанс та побоювання серед американців.
Держсекретар США Марко Рубіо переконує, що збоїв у роботі ІТ не пов’язані між собою і не є кібератакою. Водночас американські експерти з кібербезпеки стверджують, що саме іноземні спецслужби можуть користуватися слабкими місцями критичної інфраструктури США. Детальніше про ситуацію – далі у сюжеті.
Основні збоїв
12 листопада стався масштабний збій у роботі сервісів Microsoft 365 (включно з Outlook, Teams, OneDrive та SharePoint), який тривав майже 24 години. Виконавчий директор компанії Чарльз Ламанна пояснив проблему раніше невиявленим дефектом програмного забезпечення, збільшенням трафіку та зниженням потужності сервера.
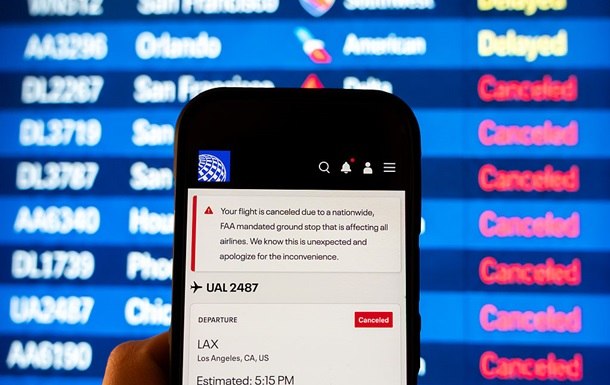
13 листопада Федеральне авіаційне управління США (FAA) провело найдовшу з часів терактів 11 вересня загальнонаціональну зупинку польотів (ground stop), що тривала понад чотири години. Сталось це нібито через оновлення маршрутизатора та застаріле обладнання.
Міністр транспорту Шон Даффі запевнив, що немає жодних ознак того, що це було спричинено іноземною кібератакою. Слідчі з'ясують усі обставини.
Газета Wall Street Journal зазначила, що, можливо, радіостанції FAA в Ельдорадо перевантажували систему зв'язку, яку використовували авіадиспетчери.
16 листопада клієнти великих фінансових установ та платіжного сервісу Zelle, зокрема, JPMorgan Chase, зіткнулися з проблемами доступу до рахунків через програмну помилку (software bug). United Airlines того ж дня також повідомляла про тимчасову затримку рейсів через внутрішній системний збій.
17 листопада стало відомо про проблеми в роботі Apple Pay, iCloud та сервісів App Store. В Apple пояснили збій їхнім внутрішнім оновленням.
Того ж дня паралельно на короткий час пішла в офлайн секретна мережа зв'язку Агентства національної безпеки США (NSA). Водночас офіційні особи заявили, що його критично важливі функції національної безпеки продовжили працювати.
Теорія кібератак і вразливість системи США
Головний стратегічний директор компанії з кібербезпеки Hydden Чарльз Танго розповів для Fox News Digital, що вороги США мають можливість навмисно порушувати роботу американської інфраструктури. Він сказав, що такі атаки можуть бути легшими у виконанні, ніж багато хто думає.
"Сьогодні для здійснення такого типу атаки не потрібно багато витонченості, особливо з появою штучного інтелекту, який значно спростив і здешевив атаки на безпеку, але інші країни, такі як Китай, безумовно, мають величезні можливості впливати на наше середовище. Вони витратили багато часу та зусиль, намагаючись скомпрометувати нашу критичну інфраструктуру", – сказав Чарльз Танго
"Не всі війни сьогодні мають бути кінетичними. Кібервійна може бути дуже ефективною. Ми бачили це на прикладі Росії та України. Ми повинні бути дуже уважними до можливостей наших супротивників, коли йдеться про кіберможливості. Багато з них спеціалізуються на наступальних кіберможливостях, і саме на цьому нам слід зосередитися", – додав експерт.
Він також зазначив, що старіючі системи критичної інфраструктури США створюють вразливості, якими можуть скористатися спроможні супротивники. Він вказав на збій FAA як приклад невеликої проблеми з обладнанням, що призводить до масштабного збою.
"Ми побачили, що один дуже невеликий інцидент призвів до масштабного збою. Це тому, що багато з цих систем старі. Вони існують вже деякий час. Ми не інвестували в їх модернізацію. І це стосується не лише FAA. Це стосується всієї критично важливої інфраструктури", – резюмував Танго.
У 2024 році федеральні агентства кібербезпеки попередили, що спонсорована китайською державою хакерська група Volt Typhoon скомпрометувала дані постачальників енергії США та інших організацій критичної інфраструктури. Посадовці оцінили, що група позиціонує себе таким чином, щоб мати змогу порушити роботу життєво важливих послуг під час конфлікту або серйозної кризи зі США.
Колишній радник з питань внутрішньої безпеки штату Нью-Йорк та довірена особа Управління енергетики Нью-Йорка, який зараз є президентом Університету Адельфі, Майкл Балбоні підтверджує, що повідомлення про доступ іноземних супротивників до енергомереж США давно непокоїли чиновників.
"У нас були повідомлення та інформація про те, що насправді вороги перебували в мережах зв'язку по всій країні. І це, знову ж таки, було там роками. Питання полягає в тому, які їхні можливості?", - Майкл Балбоні
"Уявіть, що ви зняли з ладу всі світлофори у великому місті. Уявіть, що в лікарні відключають електроенергію. Зараз у більшості лікарень є генератори, але що робити, якщо вони не ввімкнуться знову?", – додав експерт.
Офіційні заперечення
Марко Рубіо заявив, що США "не зазнають системної атаки", а масові мережеві проблем "не пов’язані між собою".
"У нас немає жодних доказів чи будь-яких підстав вважати, що будь-який із цих окремих випадків має якесь відношення до злочинних осіб, кіберхакерів, злочинців, іншої держави чи будь-якого іншого злочинця", – сказав Рубіо.
Директор національної розвідки США Джей Клейтон також запевнив, що інциденти були спричинені оновленнями безпеки, такими як виправлення недоліків у PHP, які тривали довше, ніж планувалося, або зіткнулися з неочікуваними збоями.
"Усі визнають, що настав час оновити свої системи, і в міру їх оновлення вони не завжди повертаються до очікуваного стану, а в деяких випадках системи доводиться передавати на інші платформи, і ці передачі не повертаються до очікуваного стану", – сказав він для каналу Fox Business.
Новини від Корреспондент.net в Telegram та WhatsApp. Підписуйтесь на наші канали https://t.me/korrespondentnet та WhatsApp