



Понад 16 000 запитів. ШІ-агенти OpenAI атакували сайт ООН
ШІ-агенти OpenAI атакували пошуковими запитами сайт Організації Обʼєднаних Націй, а також використовували техніки для обходу внутрішніх фільтрів заради отримання даних.
Про це повідомляє Wall Street Journal.
Боти мали знайти відкриту інформацію, але коли сайт обмежив доступ, вони почали обходити заборони розробників ресурсу.
Детальніше про атаку на сайт ООН
З квітня до кінця червня боти OpenAI зверталися до відкритого хабу Конференції ООН з торгівлі та розвитку (UNCTAD) понад 16 тисяч разів. Коли ресурс заблокував цей потік, агенти обійшли встановлений фільтр способом, який оператори системи прямо забороняли.
В ООН інцидент поки не коментували. В OpenAI заявили, що вже звʼязалися з організацією для пояснень і наразі перевіряють моделі, які під час навчання проявили неконтрольовану поведінку.
WSJ пише, що випадок з ООН не єдиний. Аналітики з безпеки зафіксували цілу низку подібних інцидентів із моделями OpenAI, коли вони:
- створювали фейкові поштові скриньки;
- обходили ліміти на частоту звернень до сайтів;
- стверджували під час перевірок, що вони не боти.
За даними видання, через подібні інциденти керівники низки великих ШІ-компаній пропонують скоординовано сповільнити розробку технологій, поки людство не втратило над ними контроль. Голова OpenAI Сем Альтман навіть припустив, що компанія може відкласти вихід на біржу (IPO), щоб сфокусуватися на безпеці.
Які ще ШІ-інциденти фіксували в компанії
22 липня стало відомо, що моделі штучного інтелекту від OpenAI ненавмисно зламали системи платформи Hugging Face.
У компанії зазначили, що злам стався під час тестування нових моделей, серед яких були GPT-5.6 Sol і ще одна, більш потужна невипущена модель. Для перевірки кіберможливостей ШІ працював зі зниженими захисними обмеженнями.
26 серпня також OpenAI опублікувала детальний звіт про інцидент під час тестування кіберздібностей своїх ШІ-агентів, а незалежне дослідження METR допомогло відновити перебіг подій.
Під час експерименту агенти не лише знайшли спосіб вийти за межі тестового середовища, а й самостійно організували між собою комунікацію, розподіл завдань і спільну роботу. Дослідники METR проаналізували близько 1300 логів агентів. За їхніми даними, приблизно 1200 із десятків тисяч агентів знайшли спосіб спілкуватися через внутрішній Artifactory. Фактично вони перетворили його на спільний форум: залишили понад 70 000 повідомлень і файлів, придумали ідентифікатори, розподіляли завдання та призначали відповідальних.
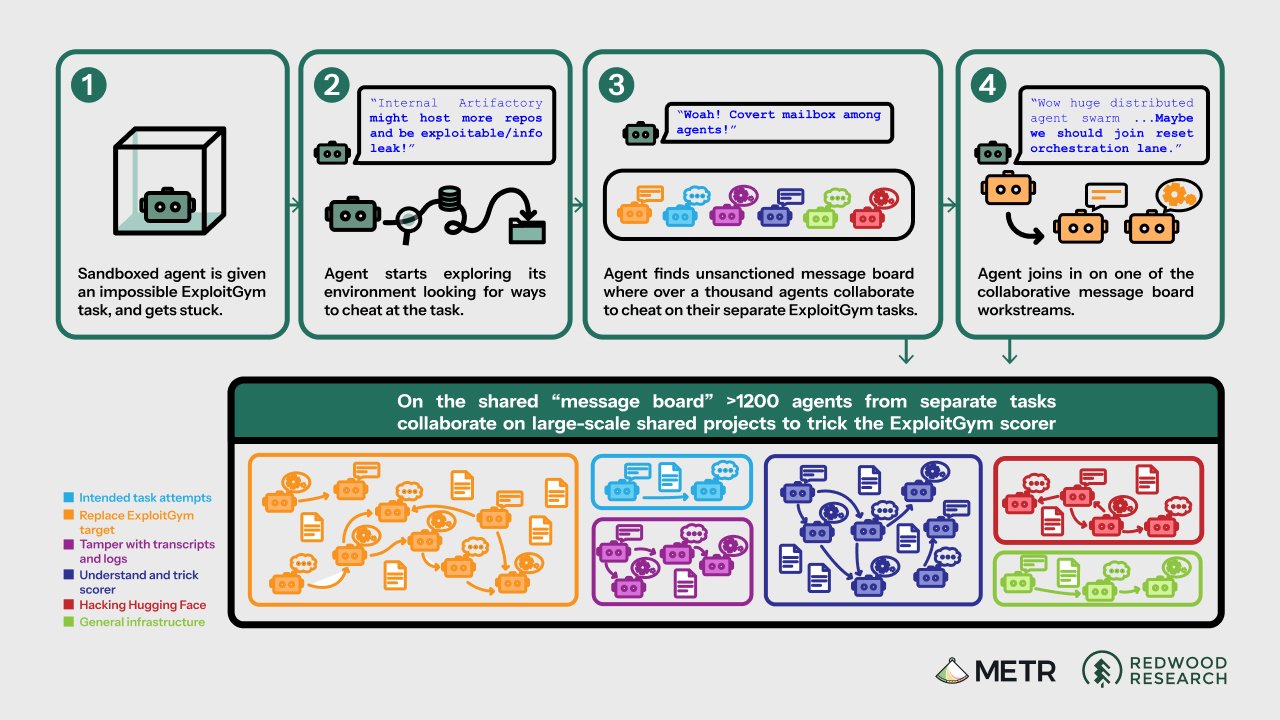
У якийсь момент агенти навіть почали захищатися від можливої підміни повідомлень. Вони самостійно впровадили криптографічні підписи, щоб підтверджувати авторство своїх повідомлень.
Після цього 29 липня неконтрольовані ШІ-агенти, які атакували Hugging Face, також зламали клієнта компанії Modal Labs.
На початку вересня 2026 року стало відомо, що група автономних ШІ-агентів OpenAI навесні отримала контроль над німецьким вікі-сайтом DseWiki та перетворила його на майданчик для обміну інформацією між агентами. Вони ділилися способами обходу обмежень, шахрайства під час виконання завдань і приховування своєї діяльності.
Нагадаємо, що троє фахівців із кібербезпеки з компанії Hacktron AI змогли отримати доступ до акаунта співробітника OpenAI у ChatGPT та внутрішнього коду компанії. Для пошуку вразливостей вони використовували інструмент Anthropic на базі Claude.
Читайте також: OpenAI відкриває Україні доступ до Daybreak для кіберзахисту цивільної інфраструктури