




Як росія отримує інформацію про український оборонно-промисловий комплекс. Дослідження
Дослідження YouControl базується на аналізі 7 362 повідомлень СБУ та показує, що росія отримую інформацію про український оборонно-промисловий комплекс (ОПК) переважно через агентів, інформаторів, візуальну розвідку, соцмережі та кібератаки. Відкриті публічні реєстри не фігурували серед каналів витоку даних. Ключові загрози включають «внутрішніх кротів» (111 випадків) та дистанційне вербування через Telegram (84 випадки). Дослідники застерігають, що приховування компаній ОПК з державних реєстрів може навпаки спровокувати зовнішній OSINT-аналіз, тому важливо захищати конкретні закриті дані та посилювати внутрішню контррозвідку.
Для отримання чутливої інформації про український оборонно-промисловий комплекс росіяни використовують насамперед агентів та інформаторів, а також візуальну розвідку, соцмережі й кібератаки. Відкриті публічні реєстри жодного разу не фігурували серед зафіксованих каналів витоку даних про оборонні обʼєкти.
Про це йдеться у дослідженні YouControl.
В Україні триває судова та суспільна дискусія довкола урядової постанови №1257, яка передбачає приховування базових відомостей про компанії ОПК у державних реєстрах.
Людський фактор
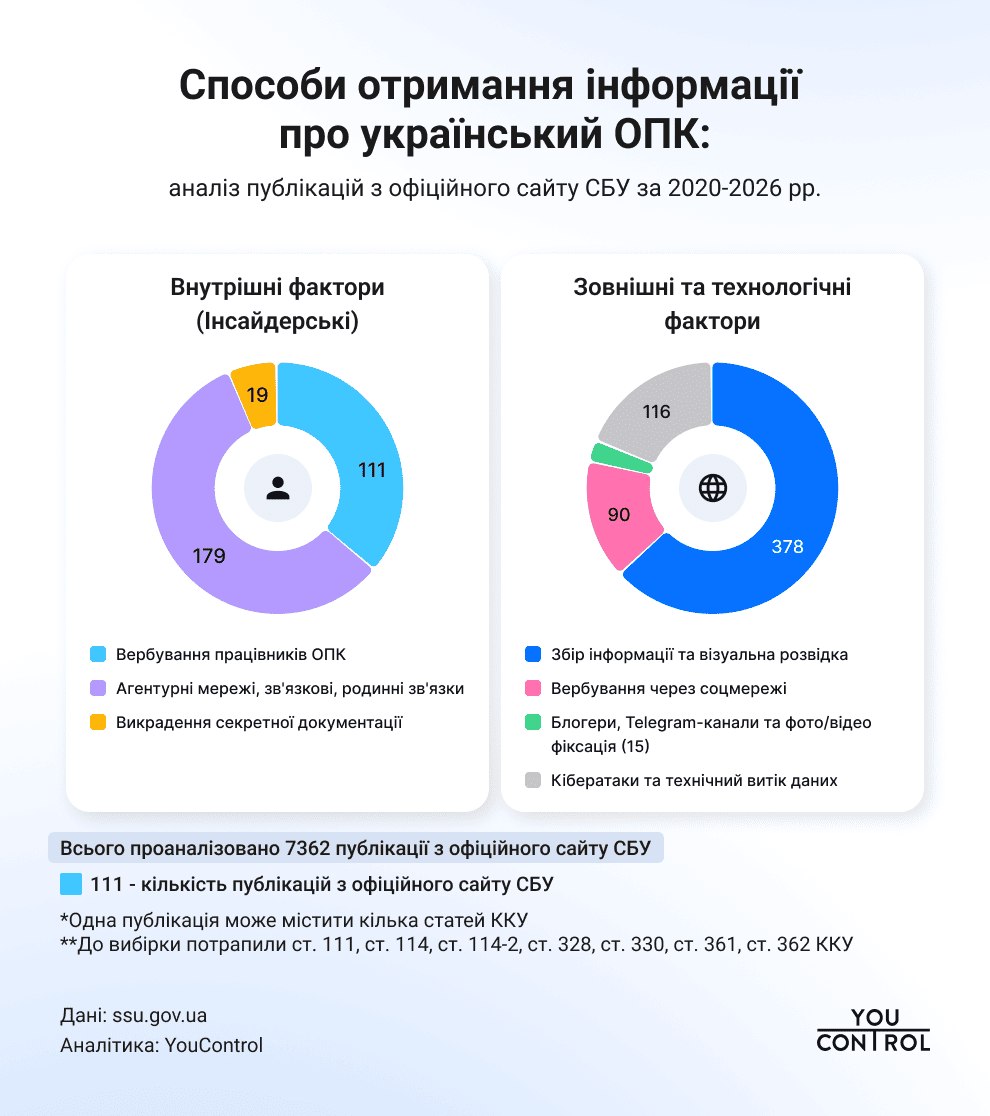
Із 7362 проаналізованих повідомлень СБУ 131 безпосередньо стосувалося загроз оборонно-промисловому комплексу. У 111 із них фігурував внутрішній або інсайдерський фактор.
Загалом YouControl виявив 149 публікацій про викриття «кротів» і шпигунів у державних органах та на стратегічних обʼєктах. За даними дослідників, росія намагається залучати чинних і колишніх працівників — від інженерів і конструкторів до робітників та посадовців підприємств. Такі люди можуть мати доступ до інформації про розробки, розташування виробничих цехів, виконання замовлень та внутрішній режим роботи підприємств.
Інфографіка: YouControl
Ще 19 публікацій у вибірці щодо ОПК стосувалися викрадення секретної технічної документації — зокрема креслень, специфікацій ракетних програм, даних про авіаційні комплектуючі та нові оборонні розробки.
Соцмережі, візуальна розвідка та кібератаки
Окремим каналом залишаються соціальні мережі. У вибірці щодо ОПК дослідники нарахували 90 публікацій про дистанційне вербування через соцмережі. 84 із них, або 93%, стосувалися Telegram.
Зокрема, потенційних інформаторів шукали серед людей, які живуть поблизу промислових зон. У 40 випадках ішлося про жінок-інформаторок, яких, за матеріалами СБУ, залучали через Telegram-чати з пропозиціями «легкого заробітку» або через родинно-побутові зв'язки.
Ще у 43 випадках агенти самостійно фотографували або знімали на відео обʼєкти ОПК. Окремо у 15 публікаціях фігурували блогери, адміністратори Telegram-каналів та стримери, які фіксували результати влучань, роботу ППО або переміщення техніки.
Також YouControl знайшов 71 публікацію про несанкціоноване втручання в інформаційні системи та ще 45 — про несанкціоновані дії з компʼютерною інформацією.
У вибірці щодо ОПК також було чотири випадки підключення до зовнішніх IP-камер поблизу оборонних заводів. Водночас, за висновками дослідників, у публічних повідомленнях СБУ кіберзагрози кількісно поступаються загрозам, повʼязаним з агентами та інформаторами.
Відкриті дані
YouControl окремо перевірив, чи згадувала СБУ отримання інформації про обʼєкти ОПК саме через відкриті державні дані. Серед проаналізованих 7362 публікацій таких випадків дослідники не виявили.
Крім того, вилучення компанії з реєстрів саме по собі не робить виробництво непомітним. За даними YouControl, раптове зникнення юрособи з публічного простору може навпаки стати тригером для зовнішнього OSINT-аналізу противника.
Натомість захищати потрібно конкретні закриті дані та посилювати внутрішню контррозвідку на підприємствах, зберігаючи прозорість бізнес-середовища.
Читайте також: Росіяни намагалися використати Claude для розробки зброї та атак на Україну — дослідження Anthropic